Les droits de douane sont à la charge des clients, mais la logistique standard prend en charge les envois DDP vers la plupart des pays, sans droits de douane, tels que US, DE, UK, CA, FR, IT, PL, AT, JP...
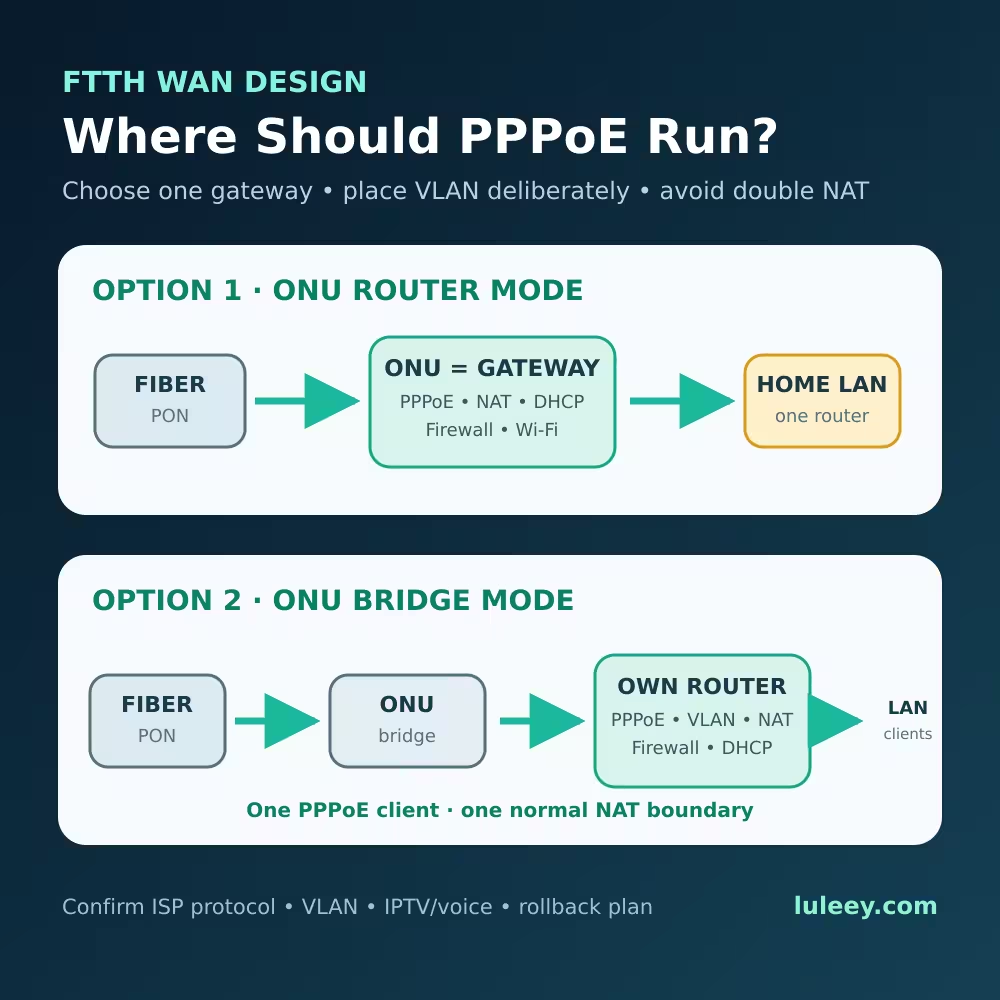
Si vous vous demandez s'il faut configurer PPPOE sur l'ONU ou le routeur, appliquez une règle simple : l'appareil qui établit la connexion Internet doit disposer du nom d'utilisateur et du mot de passe PPPoE.
Dans Mode routeur ONU, l'ONU établit généralement la session PPPoE et gère également le routage, le NAT, les règles de pare-feu et le DHCP local. Dans Mode pont ONU, l'ONU transmet le service Ethernet vers votre Propre routeur, de sorte que le routeur externe établit généralement une connexion PPPoE et devient la passerelle réseau.
Aucune de ces deux configurations n'est meilleure en toutes circonstances. Le mode routeur est plus simple lorsqu'une seule ONU assure l'ensemble du réseau domestique. Le mode pont est généralement plus adapté lorsque vous souhaitez que votre propre routeur ou votre passerelle de sécurité gère le routage, le Wi-Fi, les VPN, vlanet la redirection de ports.
La difficulté réside dans le fait que le PPPoE ne constitue qu'une couche parmi d'autres. Le FAI peut également exiger un VLAN de service, une méthode d'enregistrement spécifique de l'ONU, des profils IPTV ou voix distincts, ainsi qu'une combinaison ONU/OLT prise en charge. Vérifiez ces exigences avant de modifier une installation qui fonctionne correctement.
PPPoE sur l'ONU ou le routeur : tableau d'aide à la décision rapide
| Conception de réseaux | Là où le PPPoE fonctionne normalement | Où fonctionnent le NAT et le DHCP du réseau local (LAN) | Motif courant |
|---|---|---|---|
| Un seul appareil ONU/ONT tout-en-un offre une connexion Wi-Fi et un réseau local (LAN) | ONU en mode routeur | ONU | Un nombre minimal d'appareils et une prise en charge simplifiée |
| ONU + votre propre routeur ou pare-feu | Routeur personnel ; ONU en mode pont | Propre routeur | Une seule politique de routage et aucune exclusion évitable Double NAT |
| La passerelle du FAI ne peut pas être configurée en mode pont | Passerelle FAI | Passerelle FAI ; l'appareil en aval utilise souvent le mode point d'accès | Maintenir les services gérés par le FAI |
| Brancher la clé ONU sur un routeur ou une passerelle | En général, le routeur hôte, si le Stick transmet les trames de service de manière transparente | Routeur hôte | Transfert direct par fibre optique vers une passerelle compatible |
| Plusieurs services, tels que l'Internet, l'IPTV et la téléphonie | Spécifique à un service | Cela dépend du profil de chaque service | Un profil WAN peut être configuré en mode « bridge » tandis qu'un autre reste en mode routage |
Il s'agit d'un tableau de planification, et non d'une recette de configuration universelle. Le comportement exact dépend du micrologiciel de l'ONU, de la configuration de l'OLT et de la politique de l'FAI.
Le fonctionnement réel du PPPoE
Le protocole PPPoE permet de transporter une session PPP sur un réseau Ethernet. Le client détecte d'abord un concentrateur d'accès, puis établit une session au cours de laquelle l'authentification et les paramètres réseau peuvent être négociés. RFC 2516 définit ce modèle de découverte et de session.
Le client PPPoE doit donc se trouver sur un chemin permettant d'atteindre le concentrateur d'accès du FAI au niveau de la couche 2. Un pont transparent peut acheminer ces trames Ethernet. Une frontière de routage/NAT ne peut généralement pas les acheminer comme s'il s'agissait d'un segment transparent.
C'est pourquoi une configuration classique en mode pont se présente comme suit :
Fibre optique → ONU en mode pont → port WAN du routeur → session PPPoE → NAT/pare-feu → réseau local domestique
L'ONU continue d'assurer ses fonctions optiques et de protocole côté PON. Le “ mode pont ” ne transforme pas un GPON L'ONU est connectée à un adaptateur optique passif, mais cela ne dispense pas de l'obligation d'enregistrer correctement l'ONU auprès de l'OLT.
Option 1 : Activer le PPPoE sur l'ONU
En mode routeur, l'ONU fait office de passerelle résidentielle. Elle peut établir la connexion avec le FAI et fournir un réseau local privé aux appareils connectés.
Les fonctions typiques de l'ONU comprennent :
- Connectivité WAN PPPoE, DHCP ou statique
- NAT
- Règles de pare-feu
- Serveur DHCP du réseau local
- Wi-Fi, sur les modèles équipés d'un module sans fil
- Redirigement de ports et UPnP
- Routage IPv4 et IPv6, selon le modèle et le profil du FAI
La documentation officielle d'Ubiquiti sur l'UISP Fiber décrit le mode routeur de l'ONU comme permettant de router et de traduire le trafic des clients via NAT, avec des options WAN comprenant le DHCP, le PPPoE et l'adressage statique. Elle mentionne le mode pont avec une passerelle supplémentaire comme architecture alternative. Fibre UISP : mode routeur ONU
Quand le mode routeur est pertinent
Utilisez le mode routeur dans les cas suivants :
- Vous souhaitez disposer d'un seul appareil qui assure à la fois l'accès à la fibre optique, le routage et le Wi-Fi.
- Le FAI gère l'ONU et n'autorise pas le mode pont.
- Les services de téléphonie, d'IPTV ou de gestion à distance dépendent du profil de passerelle fourni.
- Vous n'avez pas besoin des fonctionnalités avancées offertes par un routeur séparé.
- L'ONU offre des performances de routage et de NAT suffisantes pour votre forfait.
L'erreur courante : ajouter un autre routeur en aval
Si l'ONU effectue une traduction NAT et qu'un deuxième routeur effectue également une traduction NAT, les clients se trouvent derrière deux frontières de routage. C'est ce qu'on appelle le « double NAT ».
L'accès de base à Internet peut continuer de fonctionner, mais les connexions entrantes, les VPN, les jeux en ligne, l'accès à distance et la redirection de ports peuvent s'avérer plus compliqués. L'adresse WAN du routeur externe sera souvent une adresse privée, et non celle attribuée par le FAI.
Si l'ONU doit rester en mode routeur, envisagez de faire fonctionner le système Wi-Fi en aval en mode point d'accès. L'ONU restera ainsi le seul routeur. Si vous devez maintenir les deux appareils en mode routeur, répertoriez les deux sous-réseaux et gardez à l'esprit que certains services entrants nécessitent une configuration sur les deux couches.
Il ne faut pas confondre le double NAT avec le NAT de niveau opérateur. Si le FAI attribue lui-même une adresse issue d'une plage partagée ou privée, le mode pont ne peut pas créer d'adresse IPv4 publique que le FAI n'a pas fournie.
Option 2 : Utiliser le protocole PPPoE sur votre propre routeur
Dans cette configuration, l'ONU est configurée pour relayer le service Internet vers un port Ethernet ou une interface hôte sélectionné(e). Votre routeur devient alors le client PPPoE et la seule passerelle normale pour le réseau local (LAN) de votre domicile ou de votre bureau.
La topologie est la suivante :
Fibre optique → Pont ONU → Routeur personnel PPPoE/VLAN → NAT/pare-feu/DHCP → Réseau local (LAN) et Wi-Fi
Cette configuration s'avère utile lorsque votre routeur offre une meilleure politique de pare-feu, la prise en charge de plusieurs réseaux WAN, un VPN, la surveillance du trafic, la segmentation par VLAN, la gestion du Wi-Fi ou un routage plus rapide.
Lorsque l'ONU en amont et le routeur en aval effectuent tous deux une traduction d'adresses réseau (NAT), cette architecture crée deux frontières de routage. Le fait de placer le réseau étendu (WAN) Internet dans un pont vérifié et de laisser le routeur en aval établir la connexion réduit généralement cette architecture à une seule frontière NAT.
Ce qui est acheminé vers le routeur
Lorsqu'un mode « bridge » pur est utilisé pour le service Internet, le routeur externe nécessite généralement :
- Le type de connexion WAN approprié : PPPoE, DHCP ou adresse IP statique
- Nom d'utilisateur et mot de passe PPPoE, le cas échéant
- Le comportement correct du VLAN de service
- Paramètres IPv4 et IPv6 fournis par le FAI
- Paramètres MTU/MRU adaptés au service
- Toutes les options ou tous les identifiants client exigés par le FAI
Ne partez pas du principe que tous les FTTH Le service utilise le protocole PPPoE. Certains utilisent le protocole DHCP/IPoE, un adressage statique ou des mécanismes spécifiques à certaines régions. Copier les paramètres PPPoE d'un autre FAI ne constitue pas un test valable.
Où faut-il configurer le VLAN Internet ?
Il n'y a pas de réponse universelle. La balise VLAN peut être gérée par l'ONU, par le routeur externe ou par une combinaison des deux mise en place par le FAI.
Voici trois modèles courants :
- L'ONU supprime ou convertit le VLAN de service. Le routeur reçoit un signal Ethernet non balisé et ne doit pas rajouter ce VLAN du FAI.
- L'ONU transmet le VLAN de manière transparente. L'interface WAN du routeur doit utiliser la balise VLAN exigée par le FAI.
- L'OLT/OMCI fournit une cartographie des services. Les paramètres locaux visibles ne reflètent pas forcément toute la réalité, et les modifications effectuées manuellement peuvent entrer en conflit avec le profil téléchargé.
Si le VLAN est configuré sur le mauvais équipement, la procédure de découverte PPPoE risque de ne jamais recevoir de réponse, même si l'ONU est enregistrée et que la puissance optique est normale.
Ne marquez pas deux fois le même service, sauf si le FAI utilise explicitement des VLAN imbriqués et fournit les identifiants externe et interne. Une balise supplémentaire ajoutée par inadvertance n'est pas un doublon anodin.
Avant d'effectuer la moindre modification, notez :
- Identifiant et priorité du VLAN Internet, le cas échéant
- Que le port ONU soit étiqueté, non étiqueté ou transparent
- Quel port LAN est associé au profil WAN « Internet » ?
- Que l'IPTV ou la téléphonie utilisent des VLAN distincts
- Que les paramètres soient créés localement ou fournis par l’OLT
Pourquoi le mode pont peut perturber l'IPTV ou la téléphonie
Une passerelle FAI peut prendre en charge plusieurs services WAN simultanément. Le trafic Internet peut utiliser un VLAN et un profil PPPoE, l'IPTV un autre profil de multidiffusion, et la voix une connexion gérée distincte.
La transformation de l'ensemble de l'ONU en un pont indifférencié peut entraîner la suppression du routage, de la configuration SIP, de la proxy multicast ou d'autres fonctions utilisées par ces services.
Une configuration plus sûre pourrait consister à relier uniquement le réseau étendu (WAN) Internet à un seul port LAN, tout en laissant inchangés les profils gérés pour la voix ou l'IPTV. La faisabilité de cette opération dépend du firmware précis de l'ONU et des paramètres de configuration fournis par le FAI.
Ne supprimez pas les profils WAN que vous ne pouvez pas reconstituer. Enregistrez une sauvegarde de la configuration lorsque l'appareil le permet, prenez une photo ou exportez les paramètres actuels, puis vérifiez la configuration prise en charge par le fournisseur d'accès.
Comment éviter le double NAT sans perturber le réseau
Suivez cette procédure :
1. Identifier la passerelle actuelle
Connectez-vous au réseau existant et identifiez l'appareil qui gère la session PPPoE ou l'adresse WAN du FAI. Vérifiez l'état WAN de l'ONU et la page WAN du routeur externe.
Si le routeur externe reçoit une adresse privée provenant de l'ONU, cela signifie probablement que l'ONU effectue un routage. Ce fait ne suffit pas à lui seul à prouver la présence d'un CGNAT ou d'un dysfonctionnement du FAI.
2. Choisissez l'appareil qui sera le seul routeur standard
- Conservez le routage ONU si vous privilégiez la simplicité et les services gérés par le FAI.
- Utilisez l'ONU comme pont si votre propre passerelle doit contrôler le réseau et si le FAI autorise cette configuration.
- Si le mode pont n'est pas disponible, utilisez le système en aval comme point d'accès lorsque cela est possible.
3. Vérifier le protocole WAN et le VLAN de service
Demandez à votre FAI si le service utilise le protocole PPPoE, DHCP/IPoE ou un adressage statique. Obtenez les identifiants d'authentification autorisés et les exigences relatives aux VLAN.
Ne devinez pas le VLAN d'un autre fournisseur et ne copiez pas les identifiants d'équipements que vous n'êtes pas autorisé à remplacer.
4. Conserver l'enregistrement PON
Le mode pont/routeur concerne le chemin de service orienté vers l'abonné. L'enregistrement GPON est une exigence distincte impliquant l'OLT et l'ONU.
Une ONU peut atteindre l'état de fonctionnement GPON tout en restant sans accès à Internet en raison d'une configuration incorrecte du PPPoE, du DHCP, du VLAN ou de la mise en service. La norme UIT-T G.984.3 définit la transition de l’état de mesure O4 à l’état de fonctionnement O5 au niveau de la couche de convergence de transmission GPON ; elle ne définit pas l’état O5 comme la preuve d’une session Internet de l’abonné. UIT-T G.984.3 À l'inverse, même des identifiants PPPoE corrects ne permettent pas de résoudre le problème d'une ONU qui n'est pas enregistrée sur le réseau PON.
5. Déplacez une fonction à la fois
Pendant une fenêtre de maintenance :
- Sauvegardez les paramètres actuels de l'ONU et du routeur.
- Notez l'état de fonctionnement du système optique, l'état du PON et les détails relatifs au réseau WAN.
- Configurez le pont souhaité et l'association avec le port LAN.
- Configurez le protocole PPPoE ou le protocole WAN approprié sur le routeur externe.
- Placez le VLAN de service du bon côté du pont.
- Ne désactivez les profils WAN en conflit que lorsque le nouveau chemin est prêt.
- Reconnectez-vous et vérifiez la détection PPPoE, l'état de la session et les adresses attribuées.
La modification simultanée du mode, du VLAN, des identifiants et du micrologiciel rend l'isolation des pannes beaucoup plus difficile.
Liste de contrôle pour le dépannage du mode pont
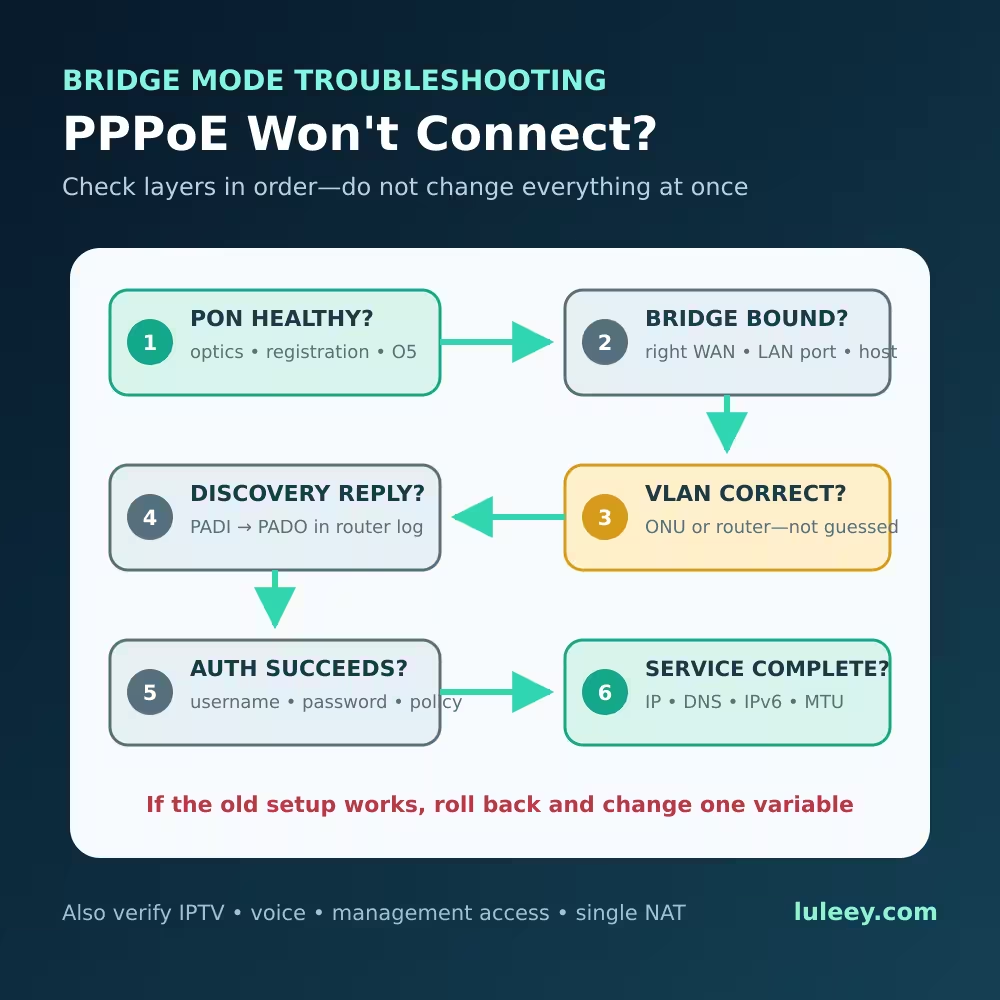
Si l'ONU indique que l'état du réseau PON est correct mais que votre routeur ne parvient pas à se connecter, vérifiez les points suivants dans cet ordre :
- État physique et état du réseau PON : Vérifiez l'état de la fibre optique, la puissance optique et l'enregistrement de l'ONU.
- Reliure « Bridge » : Vérifiez que la connexion Internet est bien reliée au port LAN ou à l'interface hôte de la clé correspondant à celui utilisé.
- Mode WAN du routeur : Assurez-vous que le routeur est bien configuré en tant que client PPPoE et non en mode DHCP, ou inversement.
- Diplômes et qualifications : Saisissez à nouveau le nom d'utilisateur et le mot de passe autorisés, sans espaces cachés.
- Emplacement des VLAN : Vérifiez que le VLAN requis est bien appliqué là où le concept du service le prévoit.
- Détection PPPoE : Vérifiez les journaux du routeur pour voir s'ils contiennent des informations relatives à PADI/PADO ou à des délais d'expiration. L'absence de réponse à la requête de découverte indique souvent un problème au niveau du chemin de couche 2, de la liaison de service ou du VLAN, plutôt qu'un mot de passe incorrect.
- Résultat de l'authentification : Si la détection aboutit mais que l'authentification échoue, vérifiez le format du compte et la politique du FAI.
- IP et DNS : Si la session est établie, vérifiez qu'une adresse, une passerelle, un serveur DNS et un préfixe IPv6 ont bien été attribués comme prévu.
- MTU : Le protocole PPPoE traditionnel utilise généralement une MTU de 1 492 en raison de sa surcharge. La RFC 4638 n'autorise des charges utiles PPPoE plus volumineuses que si le chemin et les deux extrémités prennent en charge cette extension. Ne forcez pas la valeur 1 500 sans vérification préalable.
- Autres services : Testez séparément l'IPTV et la téléphonie ; le bon fonctionnement d'Internet ne garantit pas que leurs profils aient résisté au changement.
Si l'ancienne configuration fonctionne, rétablissez-la avant de poursuivre vos expérimentations à grande échelle. Une restauration contrôlée constitue un élément de diagnostic utile.
Cas particulier : PPPoE avec une clé ONU
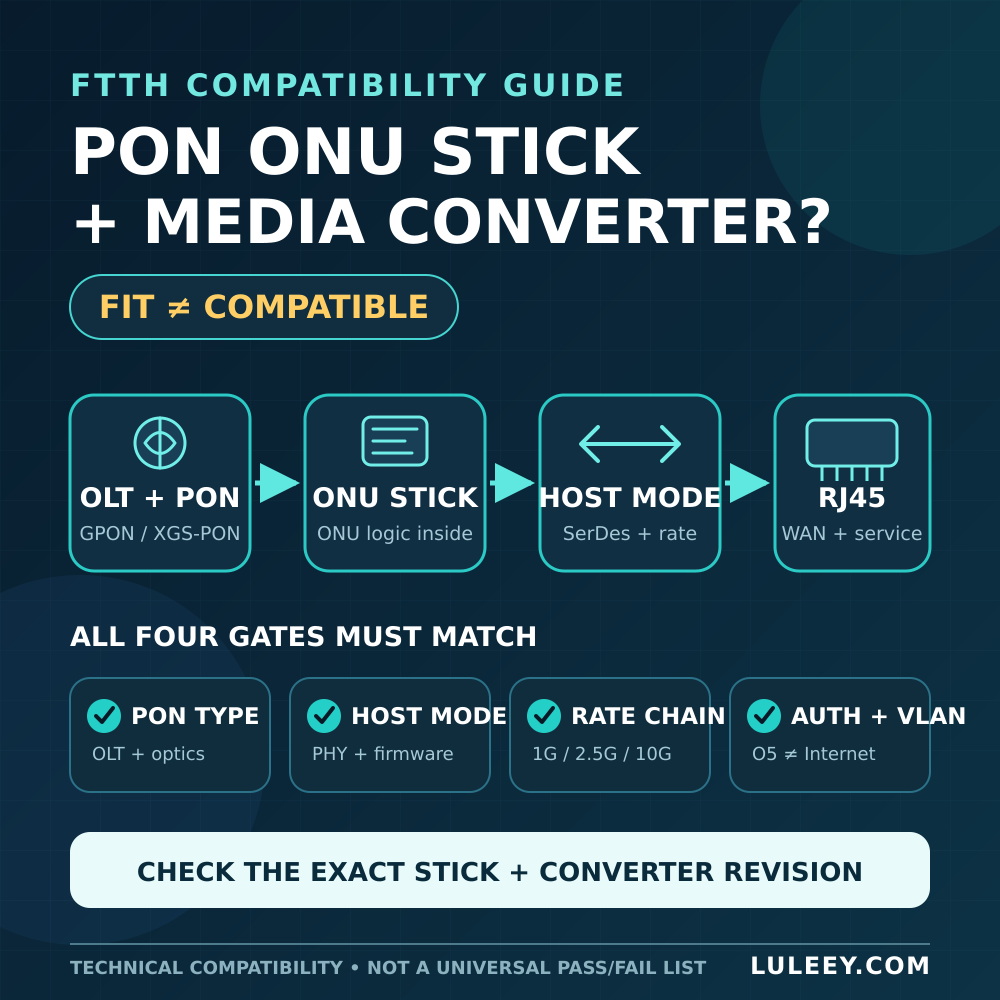
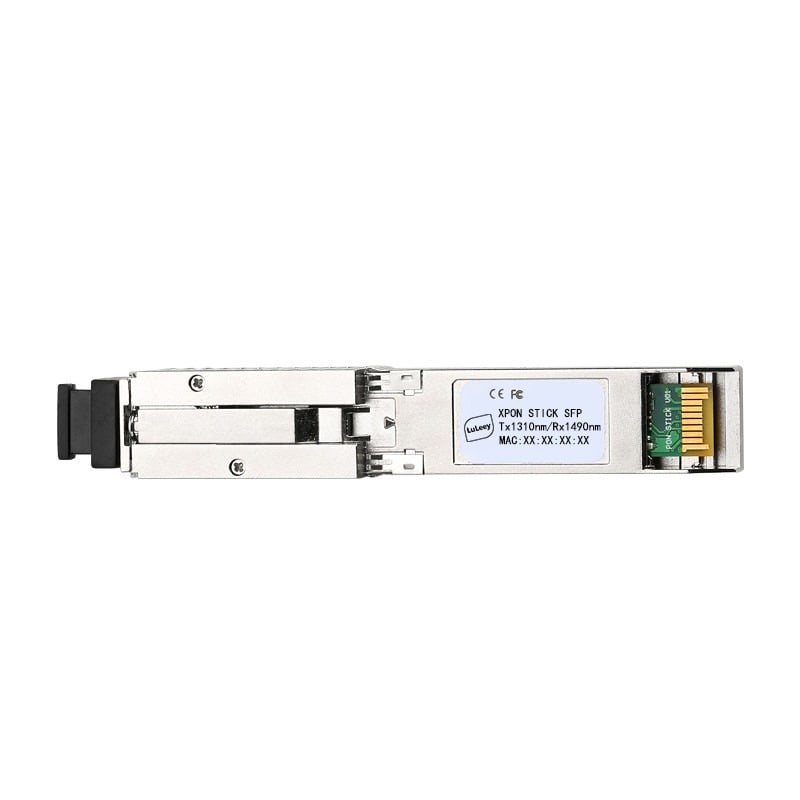
Un ONU Stick peut combiner une terminaison PON et une interface hôte enfichable, mais son enregistrement optique et sa liaison Ethernet côté hôte font l'objet de vérifications distinctes.
Même lorsque le Stick atteint un état opérationnel GPON, vérifiez :
- Modes SerDes réels du port hôte
- Mode hôte configuré de la clé The Stick
- Prise en charge des micrologiciels et des pilotes
- Paramètres de vitesse des ports
- Réception du codage du module
- Le tarif négocié par l'organisateur
- Comportement de « pass-through » ou de « traduction » des VLAN
- Où se termine la connexion PPPoE ?
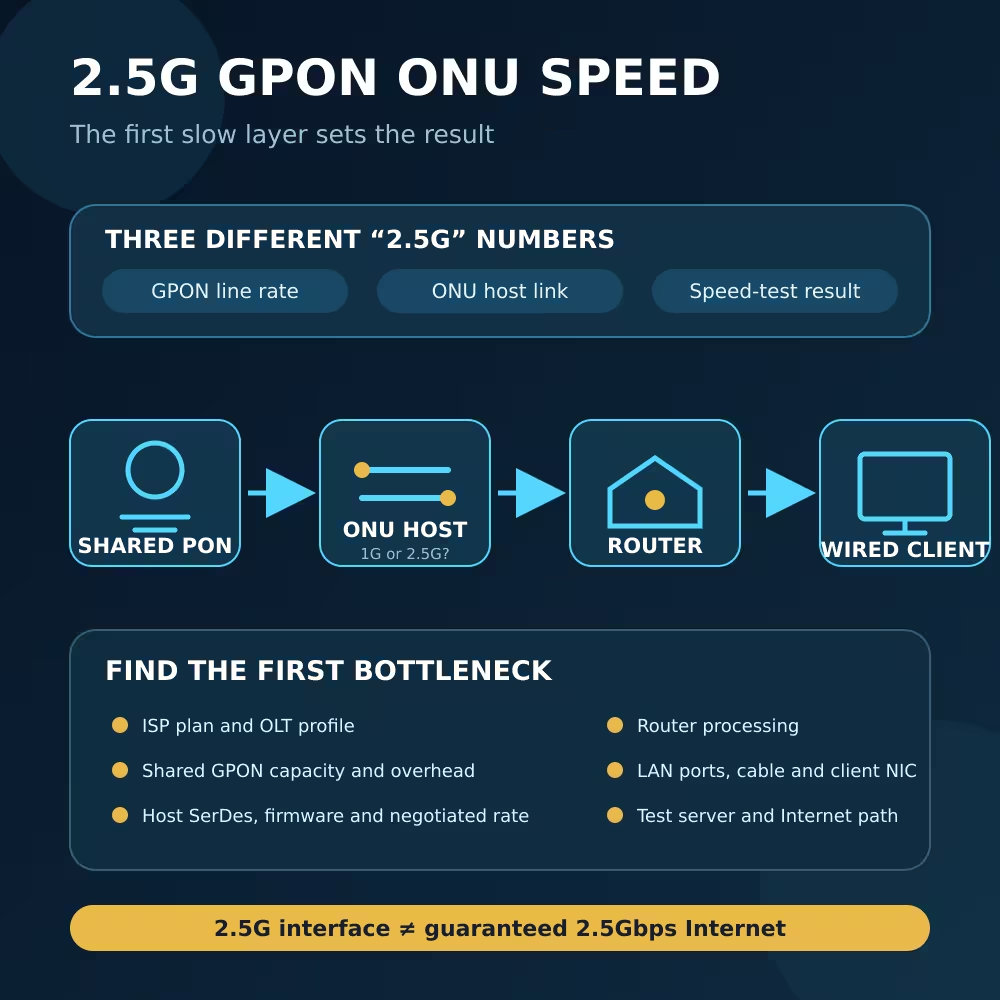
Ne tirez pas de conclusions quant à la compatibilité en vous basant uniquement sur les termes “ SFP ”, « SFP+ » ou « 2,5G ». Certains hôtes ne prennent en charge que les débits 1G et 10G, d'autres prennent en charge nativement le débit 2,5G avec un matériel et un micrologiciel adaptés, et certaines clés peuvent fonctionner en mode hôte 1G compatible, avec un débit maximal inférieur.
LuLeey’s Mode d'emploi du LL-XS2510 Les documents distinguent clairement l'état du réseau PON, les paramètres d'accès au réseau et les paramètres VLAN. Cette distinction s'avère utile lors du diagnostic : le bon fonctionnement de la liaison optique/PON ne prouve pas que le VLAN côté hôte et le chemin PPPoE soient corrects.
Choisir un ONU LuLeey en fonction de l'utilisation prévue
Si vous souhaitez qu’un seul appareil assure à la fois la fonction de routeur et le Wi-Fi, le LuLeey’s LL-XP4GW1800C ONU XPON Wi-Fi 6 comprend les modes Route PPPoE/DHCP/IP statique et Pont, quatre ports RJ45 Gigabit, le Wi-Fi double bande, ainsi que les fonctions NAT, serveur DHCP et pare-feu.
Ces caractéristiques ne garantissent pas la compatibilité avec tous les profils d'OLT ou de FAI. Avant de passer commande, veuillez vérifier le protocole PON, la méthode d'authentification, les exigences OMCI, les VLAN de service, les besoins en matière de voix et d'IPTV, le type de connecteur, le budget optique et l'autorisation du fournisseur.
Pour une conception avec routeur externe, fournissez à LuLeey :
- FAI et technologies d'accès
- Modèle d'ONU existant et champs d'enregistrement autorisés
- PPPoE, DHCP/IPoE ou configuration WAN statique
- Exigences relatives aux VLAN pour Internet, l'IPTV et la téléphonie
- Rôle de pont ou de routeur requis
- Modèle de routeur externe et interface WAN
- Vitesse souhaitée côté serveur
- Exigences relatives au micrologiciel et à l'accès à la gestion
Réponse définitive
Activez le PPPoE sur l'ONU lorsque celle-ci fait office de routeur principal. Activez le PPPoE sur votre propre routeur lorsque l'ONU lui transmet de manière transparente la connexion Internet.
Dans la plupart des installations, évitez que les deux équipements assurent à la fois le routage et la traduction d'adresses (NAT). Placez le VLAN de service sur l'équipement spécifié par la conception du FAI, conservez des profils IPTV ou voix distincts, et considérez l'enregistrement GPON comme une couche distincte du PPPoE.
Avant de changer de mode, enregistrez la configuration en cours et vérifiez les identifiants d'authentification, le comportement des VLAN, l'association des ports de pont et le plan de restauration. Le résultat optimal ne se limite pas à une connexion PPPoE réussie ; il s'agit d'assurer la stabilité des services Internet, IPv6, voix et IPTV grâce à une passerelle clairement définie.

 SFP/SFP+ (1G/2,5G/5G/10G)
 SFP-T (1G/2,5G/10G)
 Câble AOC 10G/25G/40G/100G
 Câble DAC 10G/25G/40G/100G
 QSFP28 QSFP+ SFP28 100G/40G/25G
 Convertisseurs de média cuivre-fibre
 Carte PCBA pour convertisseur de média en fibre optique
 Convertisseurs de média à fibre optique OEO
 Convertisseurs de média série-fibre
 Convertisseurs vidéo vers fibre optique
 1000M GPON/EPON ONU
 10G EPON ONU/XG-PON/XGS-PON
 2,5G GPON/XPON STICK SFP ONU
 POE GPON/EPON ONU
 ONT GPON/EPON sans fil
 EPON OLT
 GPON OLT
 Module PON SFP
 Interrupteurs industriels
 Commutateurs administrables
 Commutateurs POE
 Commutateurs non administrables
 Câbles à fibres MTP/MPO
 Cassettes à fibres optiques
 Boucle de fibre optique
 Câbles optiques et pigtails de fibres
 Répartiteurs optiques et boîtiers répartiteurs
 Connecteurs à bride pour fibres
 Adaptateurs optiques
 Atténuateur optique
 Connecteur rapide et panneau de connexion
 Amplificateur CATV
 Récepteur optique CATV
 Localisateur visuel de défauts
 OTDR
 Mesureur de puissance optique
 Identificateur de fibre optique
 Nettoyeurs de fibres optiques
 Coupe-fibres et dénudeurs de fibres
 Outils en cuivre


